
Plataforma Industrial Segura be.OT
Plataforma europea de ciberseguridad OT integrada en la propia red, para proteger de extremo a extremo infraestructuras críticas como redes eléctricas, suministro de agua o entornos industriales
Seguridad que vive dentro de la red OT
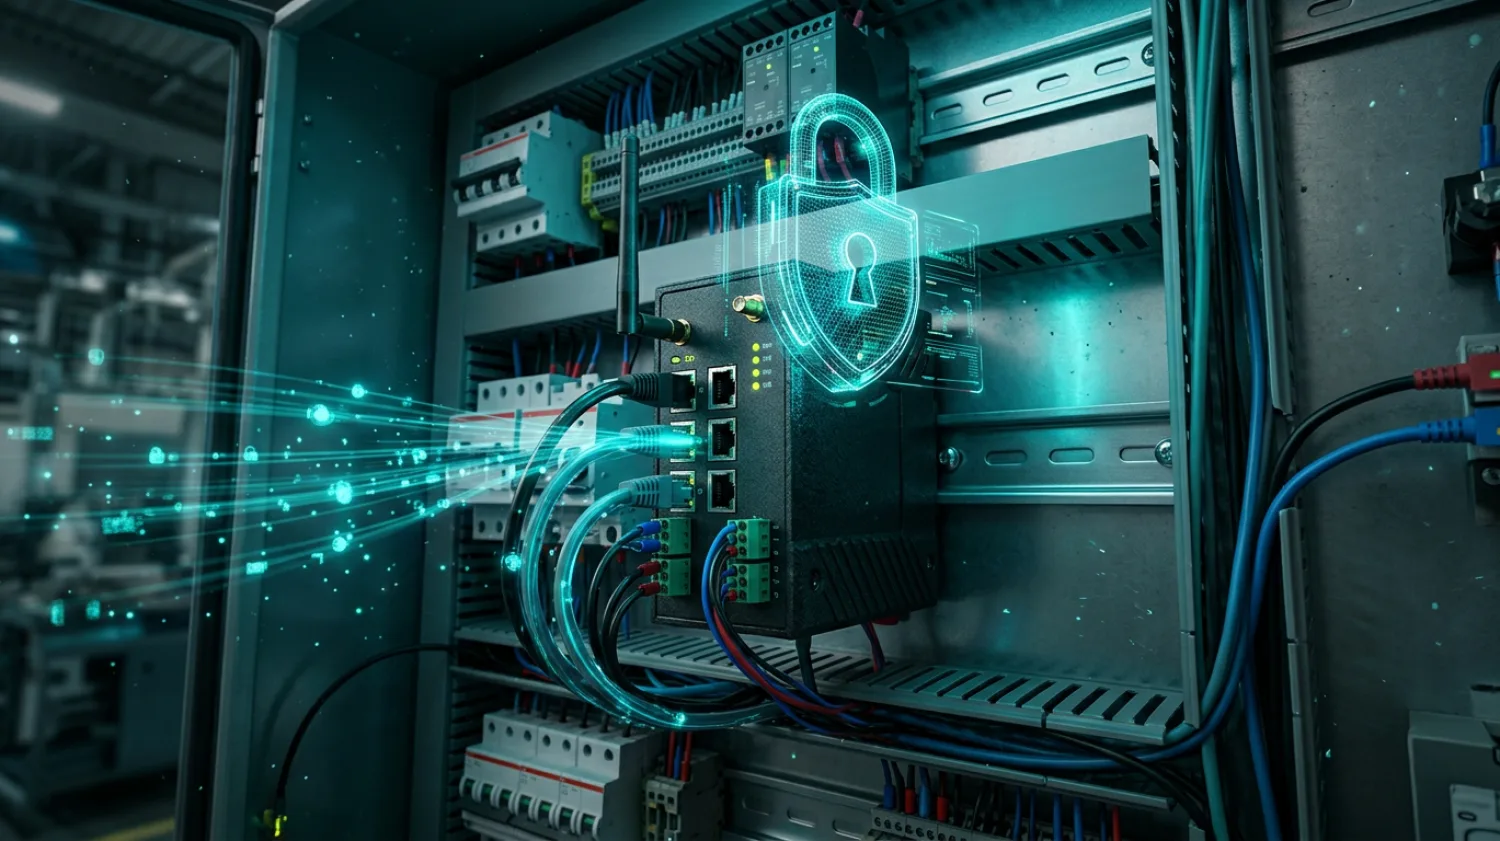
- Seguridad integrada en los routers y gateways que ya transportan el tráfico OT
- Más de 1.000 firmas de protocolos industriales, como IEC 60870-5-104, IEC 61850 o DNP3
- Inventario pasivo de activos y una única consola de gestión para toda la red OT
- Despliegue centralizado, distribuido o híbrido, según las necesidades de cada ubicación
- Fabricante europeo con equipos que facilitan el cumplimiento de NIS2, CRA e IEC 62443
Infraestructuras críticas bajo ataque

Las infraestructuras críticas, desde las redes eléctricas hasta el suministro de agua y las plantas industriales, ya no son un objetivo teórico. A finales de diciembre de 2025, Polonia frustró un ataque contra plantas de cogeneración y sistemas de gestión de parques eólicos y fotovoltaicos, que su gobierno vinculó a servicios rusos. En julio de 2026, atacantes explotaron controladores PLC conectados a internet en más de 30 sistemas de agua de Minnesota (EE. UU.), dejaron a algunos operadores sin acceso y obligaron a operar los equipos manualmente. En octubre de 2026, una oleada de ataques elevó la temperatura de los frigoríficos de cientos de supermercados en Francia y, a principios de noviembre, en Bélgica y otros países europeos, con pérdida de productos valoradas en millones de euros.
A este escenario se suma una presión regulatoria creciente. La Directiva NIS2 obliga a las entidades esenciales, entre ellas las del sector energético, a gestionar sus riesgos de ciberseguridad, y el Reglamento de Ciberresiliencia (CRA) exige seguridad desde el diseño a los fabricantes, con la notificación de vulnerabilidades en vigor desde septiembre de 2026 y la aplicación plena en diciembre de 2027.
Al mismo tiempo, el apagado de las redes 2G y 3G, fundamentalmente en Europa, pero también en otras partes del mundo, obliga a renovar multitud de equipos desplegados en campo. Es la oportunidad de incorporar la seguridad desde el primer día, en lugar de añadirla después como una capa separada.
Puntos importantes relacionados con be.OT

Seguridad dentro de la red
La protección se integra en los gateways industriales y equipos de borde que transportan el tráfico, en lugar de añadirse como una capa independiente que hay que desplegar, cablear y mantener en cada emplazamiento.

Diseñada específicamente para entornos OT
Inspección y control específicos para entornos industriales, con más de 1.000 firmas de protocolos OT, como IEC 60870-5-104, IEC 61850, DNP3 o Modbus, y personalización sencilla de protocolos propietarios del cliente.

Cumplimiento desde el diseño
Apoya los requisitos de NIS2, CRA e IEC 62443, con eventos y trazabilidad que facilitan las auditorías, y cuenta con el respaldo de un fabricante europeo con control de la cadena de suministro y del firmware.

Operación a escala
Aprovisionamiento zero-touch para desplegar y mantener grandes flotas de dispositivos en miles de ubicaciones dispersas, con una política de seguridad coherente, sin desviaciones de configuración y sin desplazamientos innecesarios.
Ciberseguridad OT: proteger sin interrumpir
La tecnología operacional (OT) es la que controla procesos físicos: subestaciones eléctricas, plantas de tratamiento de agua, líneas de producción o sistemas de tráfico urbano. Proteger estas redes no es lo mismo que proteger una red corporativa. En un entorno industrial, la disponibilidad es lo primero, y una medida de seguridad que introduzca complejidad o degrade la operación puede ser peor que el riesgo que pretende evitar.
Hay varios factores que hacen singular este entorno. Los activos están distribuidos en plantas, estaciones remotas o equipos aislados, con conectividad variable. Conviven equipos y plataformas de distintos fabricantes, muchos pensados para durar décadas. Los accesos remotos de proveedores e ingenieros son necesarios, pero deben hacerse con control y trazabilidad. Y las comunicaciones utilizan numerosos protocolos industriales, como Modbus, DNP3, IEC 60870-5-104, IEC 61850 u OPC UA, que requieren una inspección específica y que los cortafuegos IT convencionales no entienden.
A esto se suma un problema de visibilidad: no se puede proteger lo que no se ve. Los dispositivos desconocidos o no autorizados son una amenaza, y distinguir el comportamiento normal de uno anómalo en los flujos máquina a máquina exige un enfoque centrado en los protocolos OT, con detección específica, inventario pasivo y respuesta progresiva.
Por eso la ciberseguridad OT se apoya en tres ideas:
- La protección en el borde: inspeccionar y controlar el tráfico donde se origina, incluso cuando el enlace con el centro de control falla.
- Acceso de confianza cero (ZTNA) con conocimiento del protocolo industrial: cada usuario o proveedor llega solo al activo que necesita, y cada sesión se inspecciona, no solo se autentica.
- Visibilidad unificada: ver el inventario, los flujos y las alarmas de toda la red, desde la planta hasta la red corporativa, en una sola consola.

Un error frecuente es trasladar a la red industrial las herramientas y los procesos de la red corporativa. Los análisis activos pueden afectar a equipos sensibles, los parches no siempre se pueden aplicar sin parar el proceso y la dependencia de una nube externa choca con los requisitos de latencia y de soberanía del dato. Por eso, un enfoque adecuado combina medidas que se ejecutan en el propio equipo de comunicaciones con una gestión centralizada, y permite decidir, sitio por sitio, dónde se inspecciona cada flujo.
Todo ello debe cubrir todas las capas de la red, desde los sensores y actuadores del nivel 0 hasta la red corporativa del nivel 5, y hacerse además cumpliendo un marco normativo cada vez más exigente, con NIS2, el CRA y la norma IEC 62443 como referencias.
La Solución Teldat be.OT: la plataforma industrial segura
be.OT Secure Industrial Platform es la propuesta de Teldat para proteger redes industriales y de infraestructuras críticas. No es un único equipo, sino una arquitectura de ciberseguridad OT que reúne la protección de be.Safe Pro y la visibilidad de be.Safe XDR bajo un mismo paraguas, con protección distribuida en todos los puntos de la red y gestionada desde una única plataforma con control y visibilidad centralizados.
be.Safe PRO es la capa de protección de la plataforma. Reúne cortafuegos de nueva generación (NGFW/UTM), prevención y detección de intrusiones (IPS/IDS), control de aplicaciones y segmentación. Incorpora más de 1.000 firmas y controles para protocolos industriales y permite personalizar de forma sencilla los protocolos propietarios del cliente.
Las políticas se definen una sola vez y se aplican de forma coherente en todos los emplazamientos, sin desviaciones de configuración. La inspección de protocolos OT y la segmentación entre dispositivos se ejecutan cerca de donde se origina el tráfico, con baja latencia y sin depender del enlace con el centro de control. Además, los eventos quedan registrados y trazables, lo que facilita las auditorías de NIS2 e IEC 62443.


be.Safe XDR es la capa de visibilidad y auditoría. Una sonda pasiva, con flujo de datos en un único sentido, descubre automáticamente los activos conectados (IP y MAC, nombre, fabricante, sistema operativo y versión, protocolos, tipo de activo y primera y última vez visto), sin añadir carga ni riesgo a los sistemas en producción y sin que los paquetes salgan de las instalaciones del cliente. Además, muestra los flujos máquina a máquina, detecta protocolos y anomalías y genera informes y alarmas, todo en una única consola que cubre desde la planta (nivel 0) hasta la red corporativa (nivel 5).
Ambas capas se pueden desplegar de forma centralizada, distribuida o híbrida. Con SASE híbrido, el cliente decide si las funciones se ejecutan en local o en la nube, y mantiene una política única en los dos modos.
Estas funciones llegan a la red a través de los equipos industriales de Teldat, como las familias Regesta Smart v2 (Secure Industrial Gateway) e Imber (Secure M2M Shield).
be.OT – Casos de uso
Subestaciones y redes eléctricas
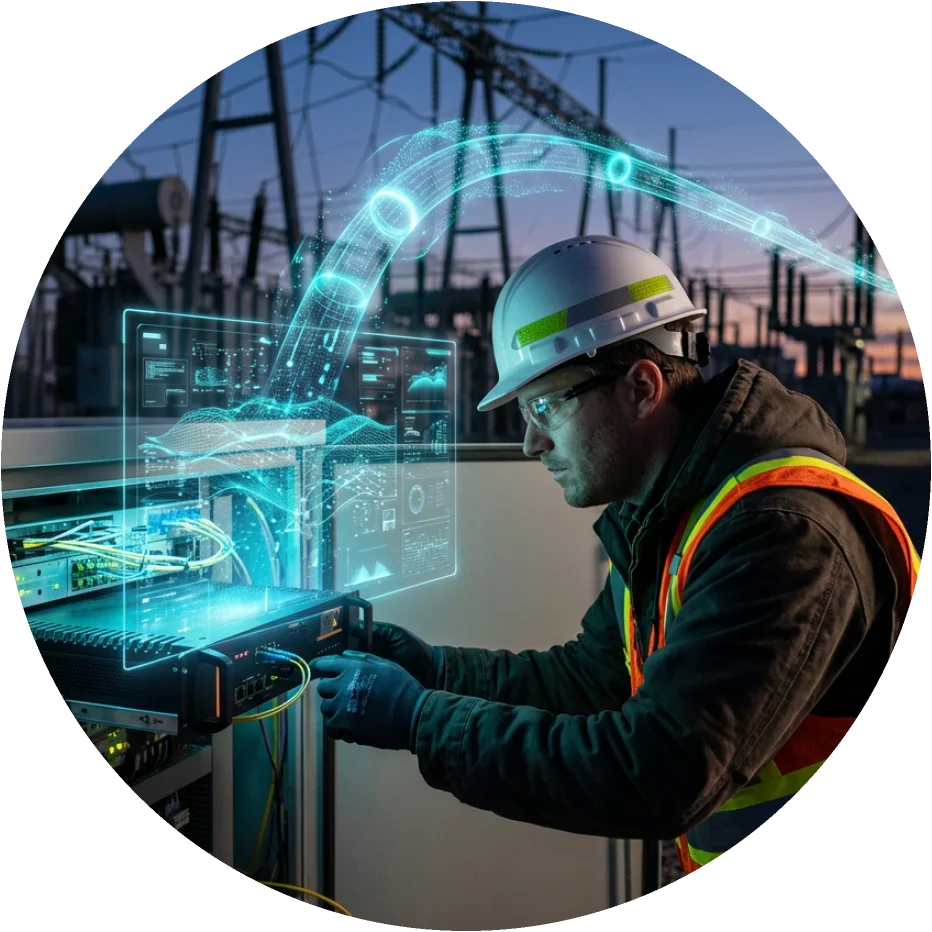
Conectividad segura entre subestaciones, RTU, PLC y contadores inteligentes, y el centro de control, con la ciberseguridad integrada en el propio equipo.
Comunicaciones M2M industriales
Protección de sensores, robots, RTUs y máquinas conectadas en ubicaciones remotas, con túneles seguros hacia el centro de datos corporativo.
Ciudades inteligentes
Semáforos, luminarias, agua, vídeo y servicios municipales protegidos de extremo a extremo y gestionados desde un único centro de control.
Subestaciones y redes eléctricas
Conectividad segura entre subestaciones, RTU, PLC y contadores inteligentes, y el centro de control, con la ciberseguridad integrada en el propio equipo.
Desafío
Además, muchos de sus equipos dependen todavía de redes 2G y 3G que los operadores están apagando, y pocas veces existe un inventario actualizado de lo que está realmente conectado en cada subestación. Cualquier medida de seguridad debe reforzar la continuidad operativa, no degradarla, y los equipos deben funcionar una década o más con un mantenimiento mínimo.
Solución

Con la familia de Equipos Industriales de Borde Custos, la inspección de protocolos como IEC 60870-5-104 y el inventario se ejecutan localmente en el borde y sigue funcionando aunque caiga el enlace.
La conectividad es flexible: 5G, LTE, 450 MHz, redes satelitales, PRIME PLC y BPL. Todo se gestiona desde una única consola, con aprovisionamiento zero-touch para desplegar y mantener flotas de miles de dispositivos.
¿Por qué Teldat?
Comunicaciones M2M industriales
Protección de sensores, robots, RTUs y máquinas conectadas en ubicaciones remotas, con túneles seguros hacia el centro de datos corporativo.
Desafío
Muchos de estos dispositivos quedan expuestos o con credenciales débiles, y los incidentes reales lo demuestran. En 2026 se explotaron PLC expuestos a Internet en más de 30 sistemas de agua de Estados Unidos, y en 2025 una contraseña débil permitió manipular una válvula durante cuatro horas.
Las empresas necesitan acceso remoto controlado para sus proveedores, saber qué dispositivos hay en cada sede y hacerlo sin añadir complejidad ni poner en riesgo la continuidad operativa. Los equipos pequeños no pueden permitirse una herramienta de seguridad distinta para cada sede.
Solución

Imber Secure M2M Shield se instala en cada sede remota y protege el tráfico máquina a máquina con NGFW en modo SASE. Todo el tráfico viaja por túneles IPSec hacia instancias de seguridad en el centro de datos del cliente o en la nube, donde se concentran la inspección, la política y las actualizaciones de seguridad.
El acceso remoto de terceros sigue el modelo de confianza cero (ZTNA) cada ingeniero llega únicamente al activo que necesita, y la sesión se inspecciona a nivel de protocolo industrial. Las firmas y actualizaciones de seguridad llegan de forma automática desde la nube. El resultado es una política coherente en todas las sedes y una única consola.
¿Por qué Teldat?
Ciudades inteligentes
Semáforos, luminarias, agua, vídeo y servicios municipales protegidos de extremo a extremo y gestionados desde un único centro de control.
Desafío
En 2023, un ciberataque contra el sistema de gestión del tráfico de Olsztyn (Polonia) alteró durante semanas los semáforos de casi 100 cruces, órdenes no autorizadas por radio detuvieron una veintena de trenes, y ese mismo año un grupo comprometió equipos de monitorización de presión de un servicio municipal de agua en Pensilvania.
Los ayuntamientos, con equipos técnicos reducidos, deben proteger infraestructuras dispersas por bloques o distritos, saber qué hay conectado y cumplir con NIS2 sin multiplicar el coste ni la complejidad operativa. Además, cada servicio suele depender de un proveedor distinto, lo que dificulta tener una visión única.
Solución

En arquitectura centralizada, la inspección se ejecuta en instancias de seguridad compartidas. En arquitectura distribuida, cada equipo aplica la política localmente, con segmentación y confianza cero entre dispositivos, y sigue protegiendo aunque caiga el enlace. Los controladores SD-WAN mantienen una política única, y los dos modos pueden combinarse en una misma ciudad.
¿Por qué Teldat?
Lee nuestros últimos Blog Posts
Entender la tecnología de los Heat Pipes
Heat Pipes. Los tubos de calor transfieren calor en dispositivos electrónicos y aplicaciones industriales, utilizando el principio de transición térmica, para transferirlo a disipadores de calor dentro de un sistema de refrigeración. Los tubos de calor tienen claras...
La importancia de la secuenciación de alimentaciones en electrónica
El sector de la electrónica está apostando claramente por la integración, lo que permite crear diseños más compactos y eficientes. Los fabricantes de componentes electrónicos producen chips cada vez más pequeños, con más componentes integrados, y con un abanico más...
Mejorando la fiabilidad de los equipos y su redundancia
En un artículo anterior vimos cómo caracterizar matemáticamente la fiabilidad de un equipo electrónico. Es decir, la probabilidad de que funcione correctamente durante un tiempo. Se resume en el Mean Time Between Failure (MTBF), o su inverso, Failure In Time (FIT)....
